

خبر۵ دقیقه مطالعه
چکلیست امنیت سایبری تجهیزات تصویربرداری X-ray
دستگاه X-ray به عنوان یک تجهیز متصل میتواند دروازهای به دادههای بیمارستان باشد. این مقاله چهار پرسش کلیدی درباره حفاظت از داده در مدالیته X-ray را مطرح میکند؛ از مقاومسازی در زمان ساخت تا مدیریت...
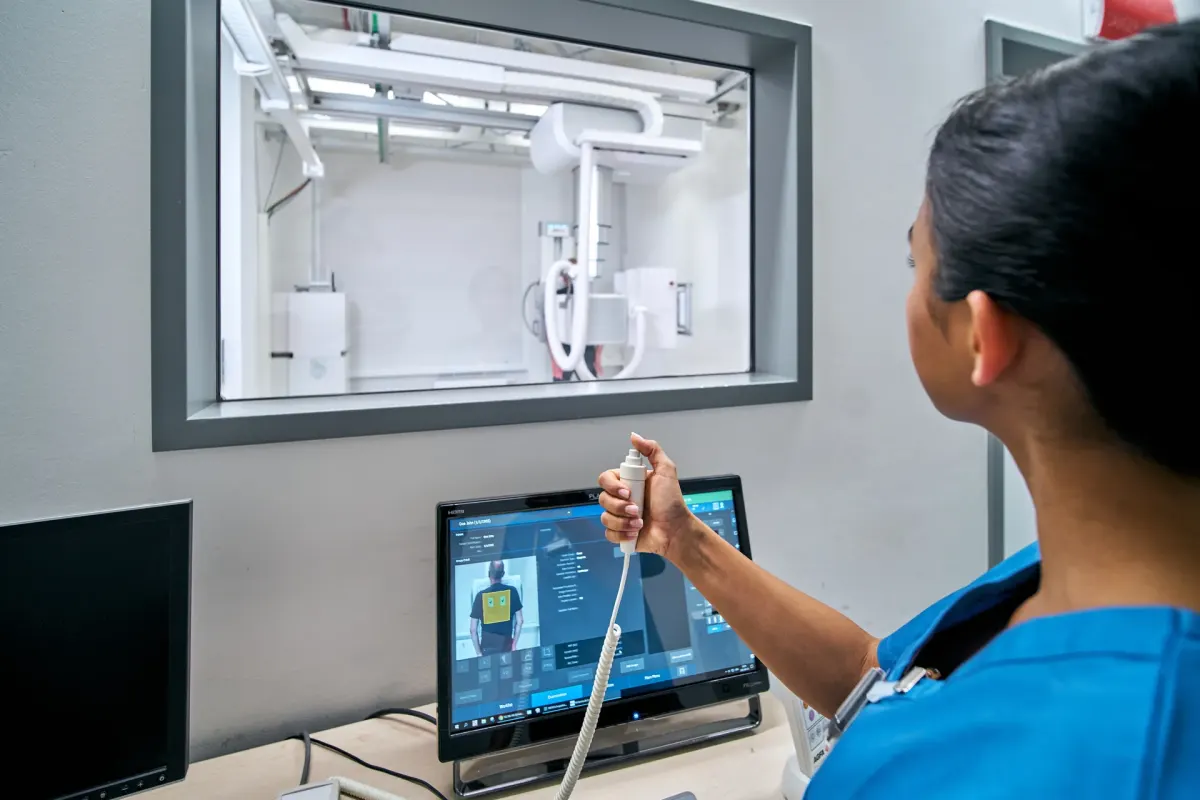
واحد IT بیمارستان معمولاً بر ایمنسازی سرورها، شبکهها و محیطهای ابری تمرکز دارد، اما ممکن است یک نقطه ورود حیاتی را نادیده بگیرد: مدالیته X-ray. این دستگاه به عنوان یک تجهیز متصل میتواند دروازهای به دادههای شما باشد و از این رو ارزیابی انطباق آن با شیوههای درست امنیت سایبری ضروری است. چهار پرسش مهم که باید از تأمینکننده تجهیزات بپرسید:
- تأمینکننده چگونه ریسکهای امنیتی را در زمان ساخت کاهش میدهد؟
- چگونه به ایمنسازی دسترسی کارکنان به ایستگاههای کاری و مدالیتهها کمک میکند؟
- ارائهدهنده خدمات پشتیبانی چگونه دروازه دسترسی خود به تجهیزات را ایمن میکند؟
- تجهیزات چگونه با وصلههای امنیتی بهروز نگه داشته میشوند؟
1. کاهش ریسک امنیتی در زمان ساخت
Agfa Radiology پیش از تحویل، همه برنامهها و ابزارهای غیرضروری را از سیستمعامل ایستگاههای کاری حذف میکند. این فرایند که مقاومسازی (Hardening) نام دارد، شامل ایمنسازی تنظیمات پیشفرض و بستن نقاط ورود است. Agfa از راهنماهای STIG آژانس DISA پیروی میکند که ضعفهای سیستمهای مبتنی بر Windows را شناسایی میکنند. نمونههایی از این اقدامات:
- قفل شدن حساب پس از سه تلاش ناموفق ورود، به جای تنظیم پیشفرض «هرگز»
- ثبت سوابق فعالیت سیستم برای شناسایی رفتار مشکوک، به جای تنظیم پیشفرض «بدون ممیزی»
- حذف امکان دانلود بستههای درایور چاپگر از طریق HTTP
نتیجه، ایستگاه کاری DR با سطح حمله بسیار کمتر است که از روز نخست ایمن تحویل میشود و با هر بهروزرسانی نرمافزار MUSICA در طول عمر تجهیز محافظت میشود.
2. دسترسی ایمن تیم بالینی به مدالیته
نام کاربری و رمز عبور رایجترین روش دسترسی است، اما بسیاری از رمزها ضعیف یا تکراری هستند. مطالعه Cybernews در سال 2025 روی بیش از 19 میلیارد رمز افشاشده نشان داد 94 درصد رمزها تکراریاند و مطالعه Sophos در 2024 اعتبارنامههای افشاشده را علت ریشهای 34 درصد حملات باجافزاری در حوزه سلامت دانست. Agfa Radiology از عامل Imprivata OneSign پشتیبانی میکند که دسترسی را تنها به کاربران مجاز محدود میکند و ورود با کارت شخصی RFID را ممکن میسازد. 80 درصد بیمارستانهای آمریکا از Imprivata برای ورود یکپارچه استفاده میکنند و این راهکار عنوان Best in KLAS 2026 در مدیریت دسترسی را کسب کرده است.
3. پروتکلهای امنیتی سختگیرانه برای ارائهدهنده خدمات
خدمات نگهداری Agfa از طریق حساب ویژهای با رمزهای منحصربهفرد و قوی ارائه میشود که میتوانند با تناوب دلخواه هر مشتری بهطور خودکار تغییر کنند. تیم خدمات Agfa برای مداخله، چه از راه دور و چه حضوری، از کلید با اعتبار زمانی محدود استفاده میکند، نه کلید اصلی.
4. امنیت پایدار با بهروزرسانی بهموقع
Agfa از طریق سرویس از راه دور FUSE (Fast Update SErvice) بهروزرسانی خودکار نرمافزار ایستگاههای MUSICA را فراهم میکند و وصلههای امنیتی تأییدشده برای اجزایی مانند پایگاه داده و سیستمعامل را تحویل میدهد. همچنین در حالی که مجوزهای کلاسیک Windows Enterprise تنها 3 سال پشتیبانی دارند، مجوز IoT Enterprise LTSC که در همه راهکارهای Agfa Radiology گنجانده شده، تا 10 سال پشتیبانی ارائه میدهد. گواهی ISO 27001 نیز معیاری بنیادی در انتخاب تأمینکننده تجهیزات پزشکی است.
منبع:Agfa(agfaradiologysolutions.com)(در برگه جدید باز میشود)
پیوستها
دیدگاهها
هنوز دیدگاهی ثبت نشده است. اولین نفر باشید.
ثبت دیدگاه
مطالب بیشتر
خبر
انتخاب Enterprise Imaging Cloud شرکت AGFA HealthCare توسط Rush University System for Health
Rush University System for Health، یکی از نظامهای سلامت دانشگاهی پیشرو در آمریکا، پلتفرم Enterprise Imaging Cloud شرکت AGFA HealthCare را برگزید. هدف این همکاری یکپارچهسازی تصویربرداری در رادیولوژی،...
۲ دقیقه مطالعهAgfa
خبر · نرمافزارهای تصویربرداری
ارتقای Enterprise Imaging در IFO رم با هوش مصنوعی، پسپردازش پیشرفته و ابر AWS
مؤسسه Istituti Fisioterapici Ospitalieri (IFO) در رم، پلتفرم Enterprise Imaging شرکت AGFA HealthCare را تمدید و ارتقا داد. نسخه جدید شامل هوش مصنوعی یکپارچه، ابزارهای پسپردازش و تداوم کسبوکار و بازی...
۳ دقیقه مطالعهAgfa
خبر · سیستمهای رادیولوژی
گسترش توان تشخیصی Clínica Bazterrica در بوئنوس آیرس با اتاق رادیولوژی دیجیتال Agfa DR 800
Clínica Bazterrica در بوئنوس آیرس با نصب اتاق رادیولوژی دیجیتال Agfa DR 800، رادیوگرافی دیجیتال مستقیم و فلوروسکوپی را در یک سیستم واحد ترکیب کرد. این مرکز اکنون آزمونهای با ماده حاجب را دوباره ارائه...
۴ دقیقه مطالعهAgfa